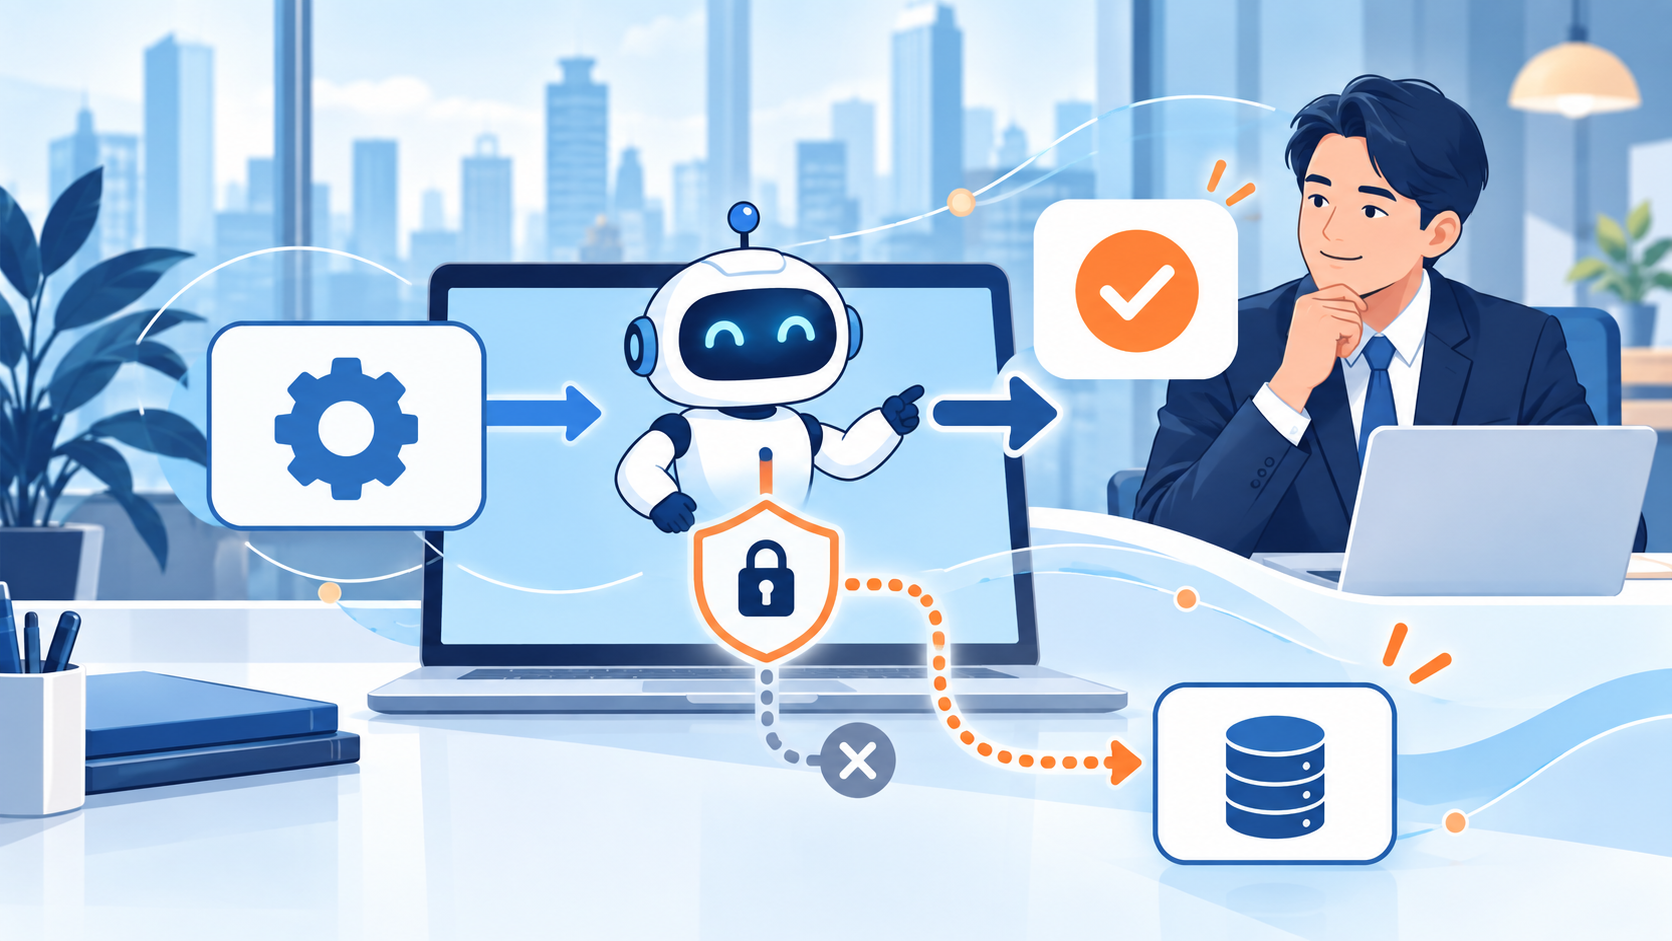
AIエージェントでJevを使う目的は、ツール選択、モデル選択、リスク評価、人の承認要否などを構造化して返すことです。Jevが単独でブラウザを操作したり、メールを送ったりするわけではありません。
エージェントの「考えて文章を作る部分」と「限られた候補から判断する部分」を分け、後者へJevを組み込みます。この分離によって、どの判断で危険なツールが選ばれたのか、なぜ人の確認へ回ったのかを記録しやすくなります。
一方で、Jevの結果をそのまま実行許可にしてはいけません。送信、公開、削除、送金など副作用のある操作は、ユーザー権限、引数、対象範囲、上限を決定的なコードで検証します。Jevは文脈を評価し、アプリケーションは権限を守り、人は重要な例外を承認するという三層構造が必要です。
業界・職種別「生成AI活用事例集」全11種 無料ダウンロード
AIエージェント内でのJevの役割
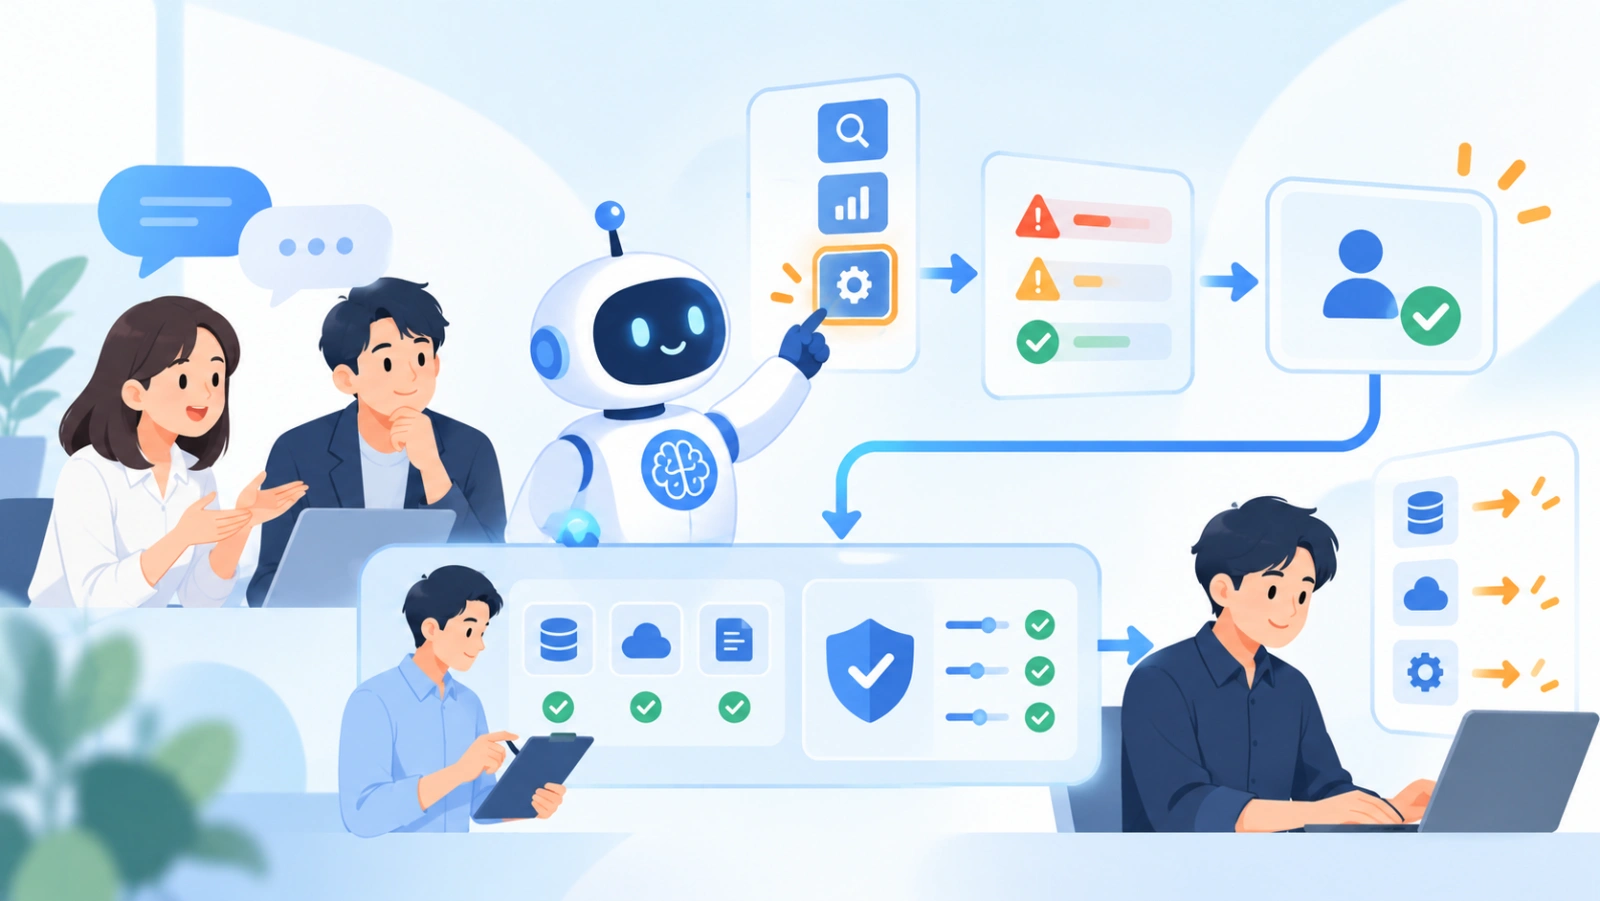
| エージェント処理 | 担当 |
|---|---|
| ユーザーとの会話 | LLM |
| タスクの説明・要約 | LLM |
| 使用ツールの候補選択 | Jev |
| リスクの段階評価 | Jev |
| 人の承認が必要かの判定 | Jev |
| 実際のツール実行 | ホストアプリ |
| 権限・入力値の検証 | ホストアプリ |
Jevは判断を返しますが、実行権限を持たせる必要はありません。実行前にアプリケーションが許可済みツール、引数、ユーザー権限、対象範囲を確認します。
AIエージェントで使える4つのパターン
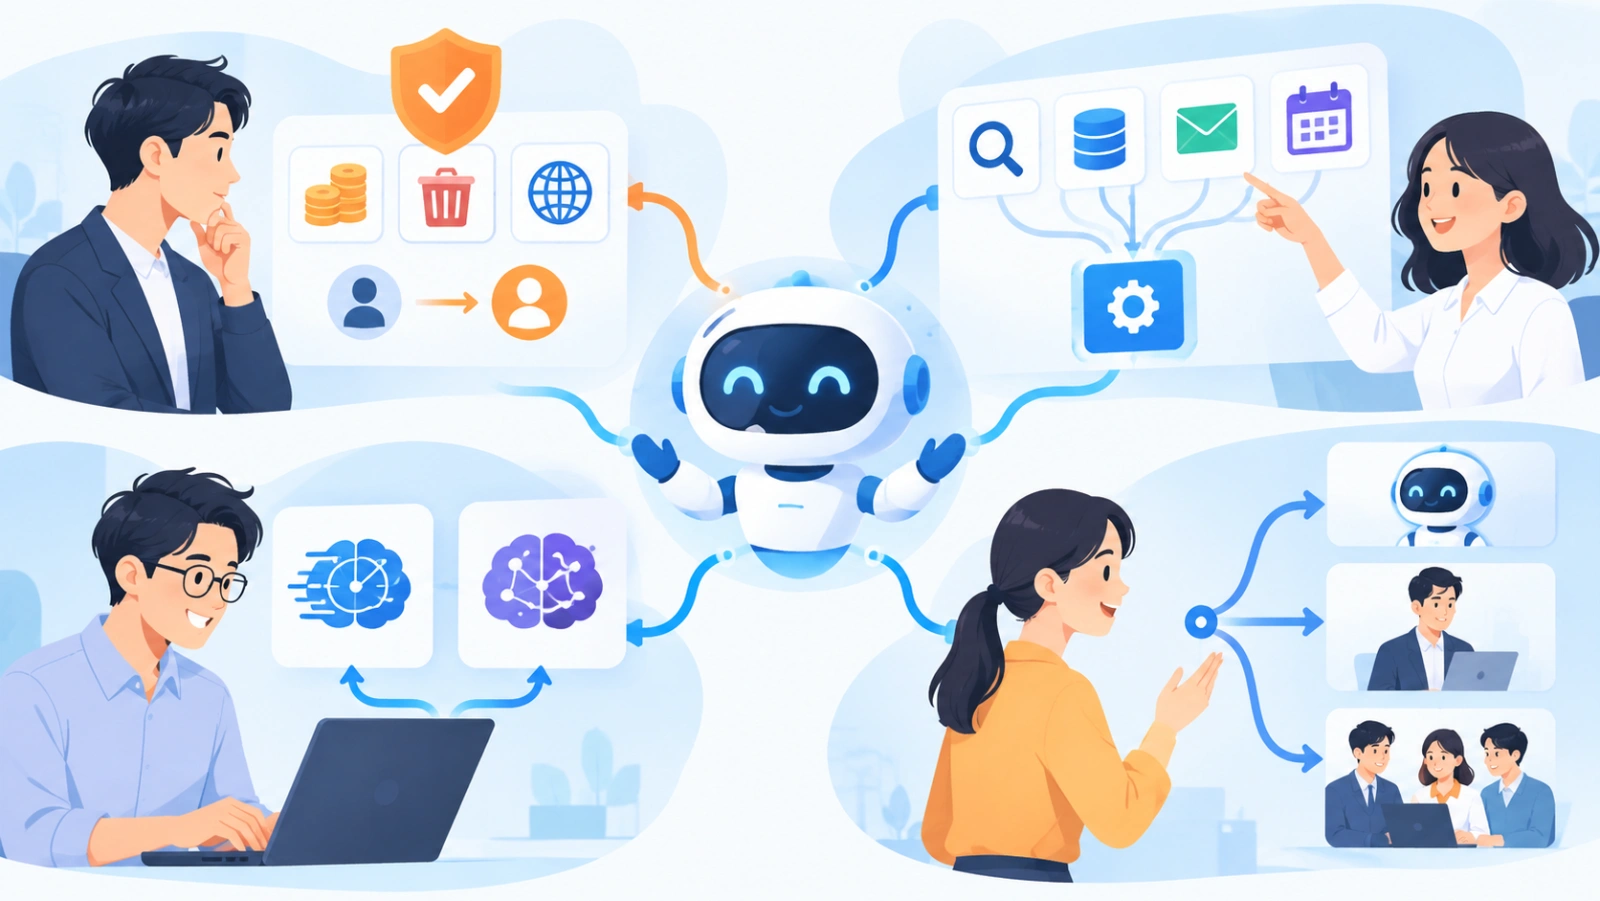
1. ツールガード
送金、削除、外部公開など副作用のあるツールを呼ぶ前に、リスクと人の承認要否を判定します。
2. ツールルーティング
検索、データベース、メール、カレンダーなど、次に使うツールを候補から選びます。
3. モデルルーティング
速度を優先する処理と、高度な推論が必要な処理を分け、使用モデルを選択します。
4. タスクルーティング
問い合わせや依頼を、担当エージェントまたは人のチームへ振り分けます。
安全なエージェント構成
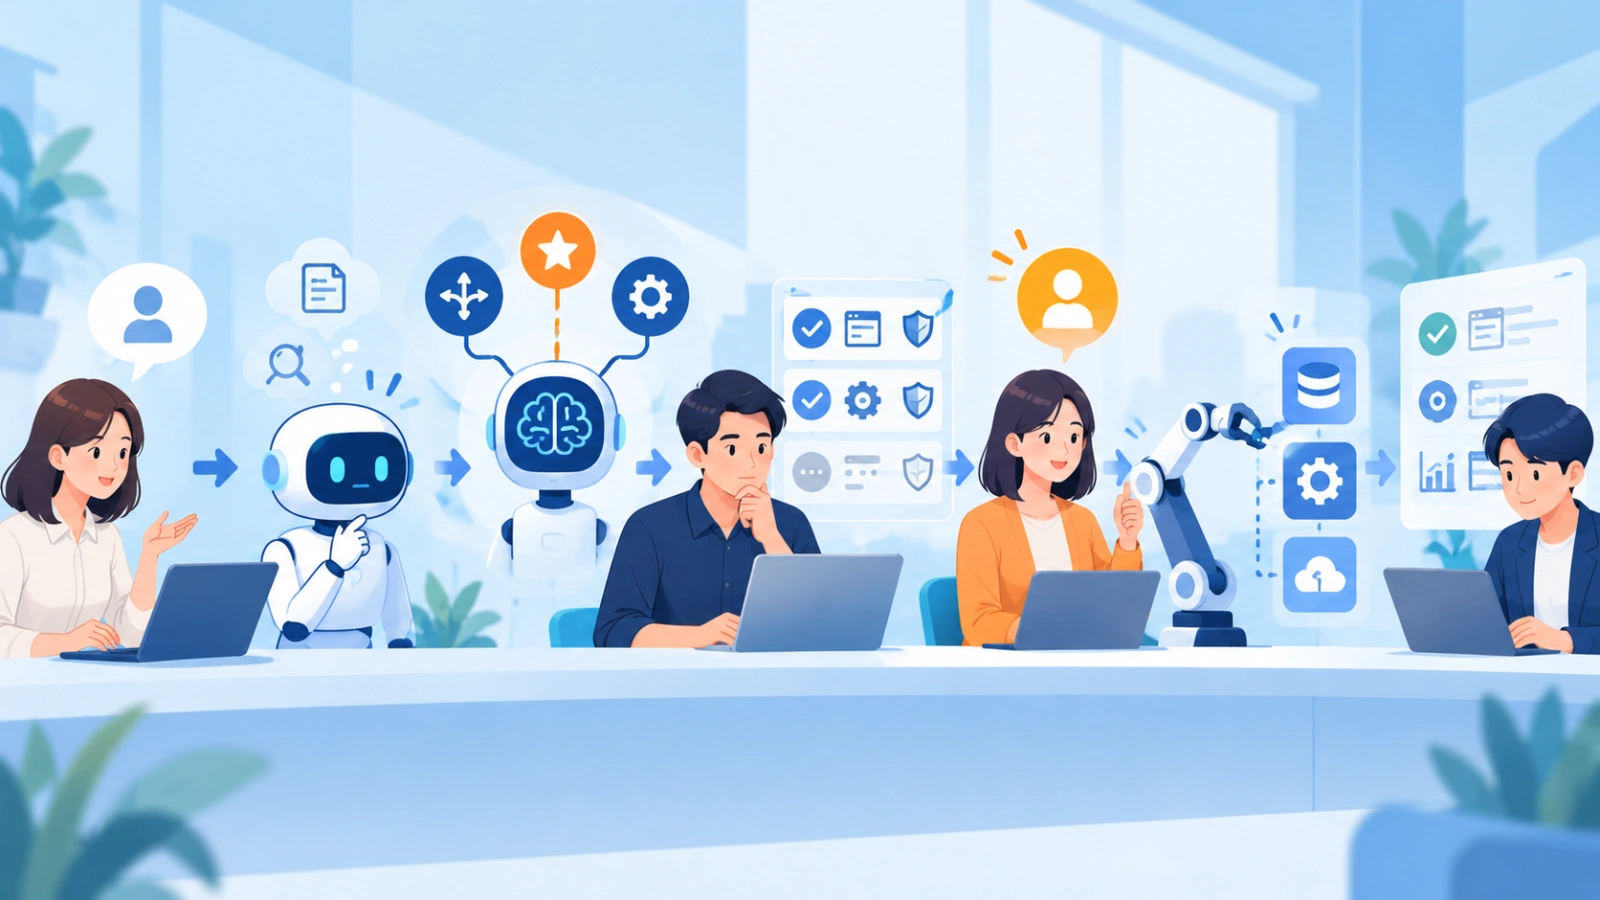
ユーザー入力
  ↓
LLMが意図と必要情報を整理
  ↓
Jevがchoice・score・noulで判断
  ↓
アプリが候補値・権限・引数を検証
  ↓
必要なら人が承認
  ↓
ツールを実行
  ↓
結果と判断ログを保存
モデルの高い確信度だけを理由に、権限検証や承認を省略しません。
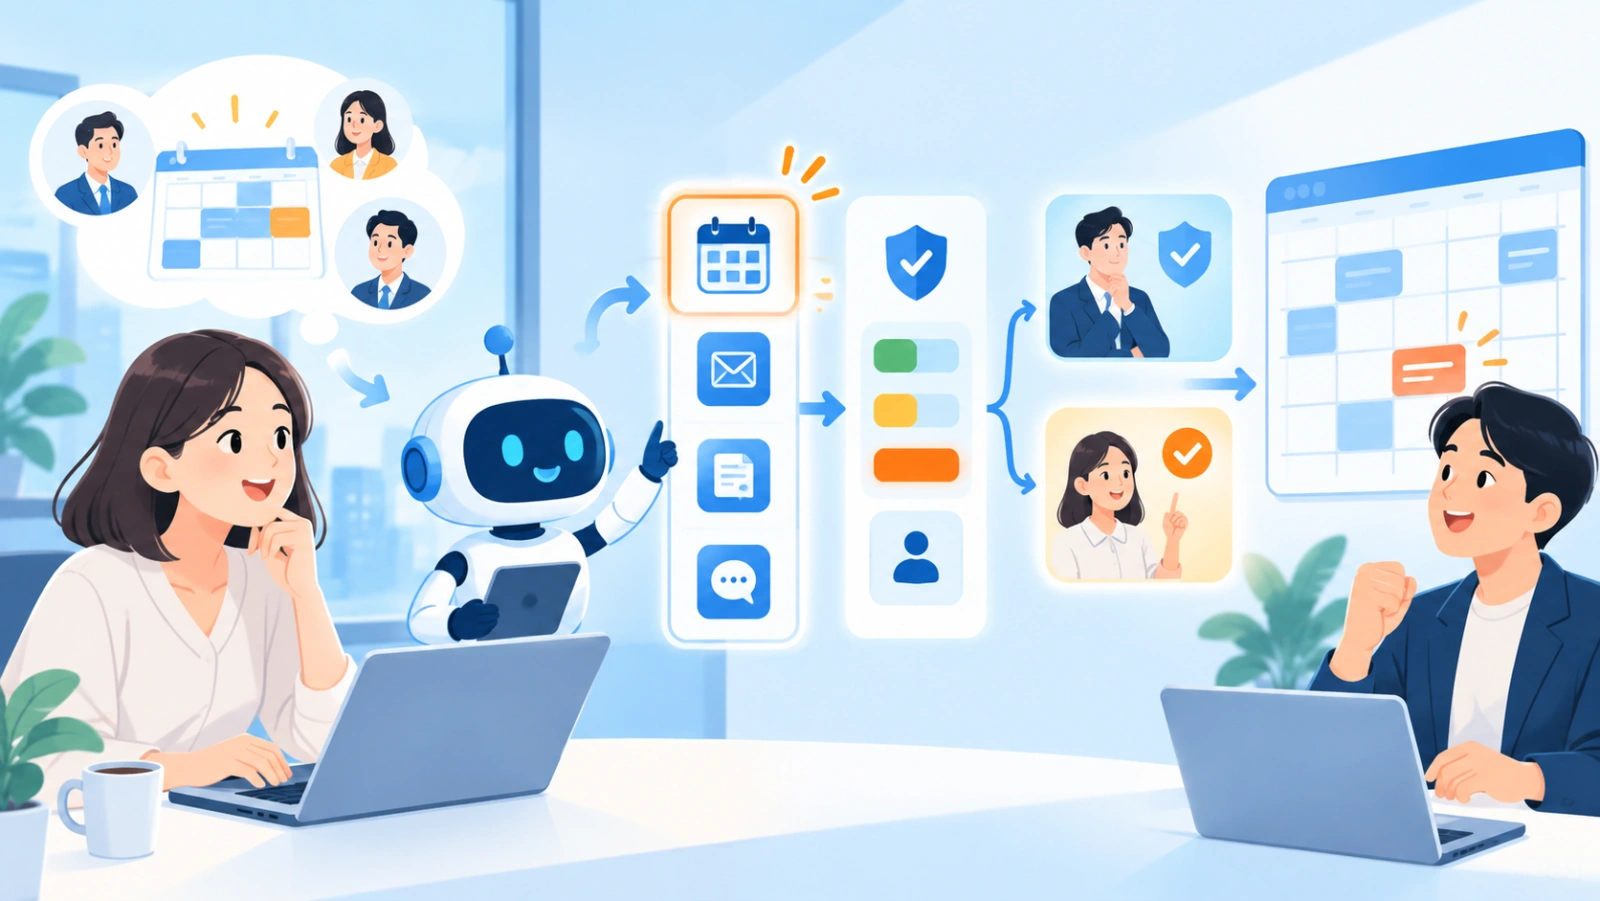
ツール選択の設計例
{
  "state": "ユーザーは来週の空き時間を確認して会議候補を作りたい",
  "questions": {
    "tool": {
      "type": "choice",
      "instructions": "次に使うツールを選ぶ",
      "criteria": ["calendar_read", "email_search", "notion_search", "ask_user"]
    },
    "risk": {
      "type": "score",
      "instructions": "副作用と情報機密性を評価する",
      "criteria": ["low", "medium", "high", "critical"]
    },
    "human_review": {
      "type": "noul",
      "instructions": "実行前に人の確認が必要か"
    }
  }
}
読み取りと書き込みを別ツールとして定義すると、権限を管理しやすくなります。
失敗時の設計
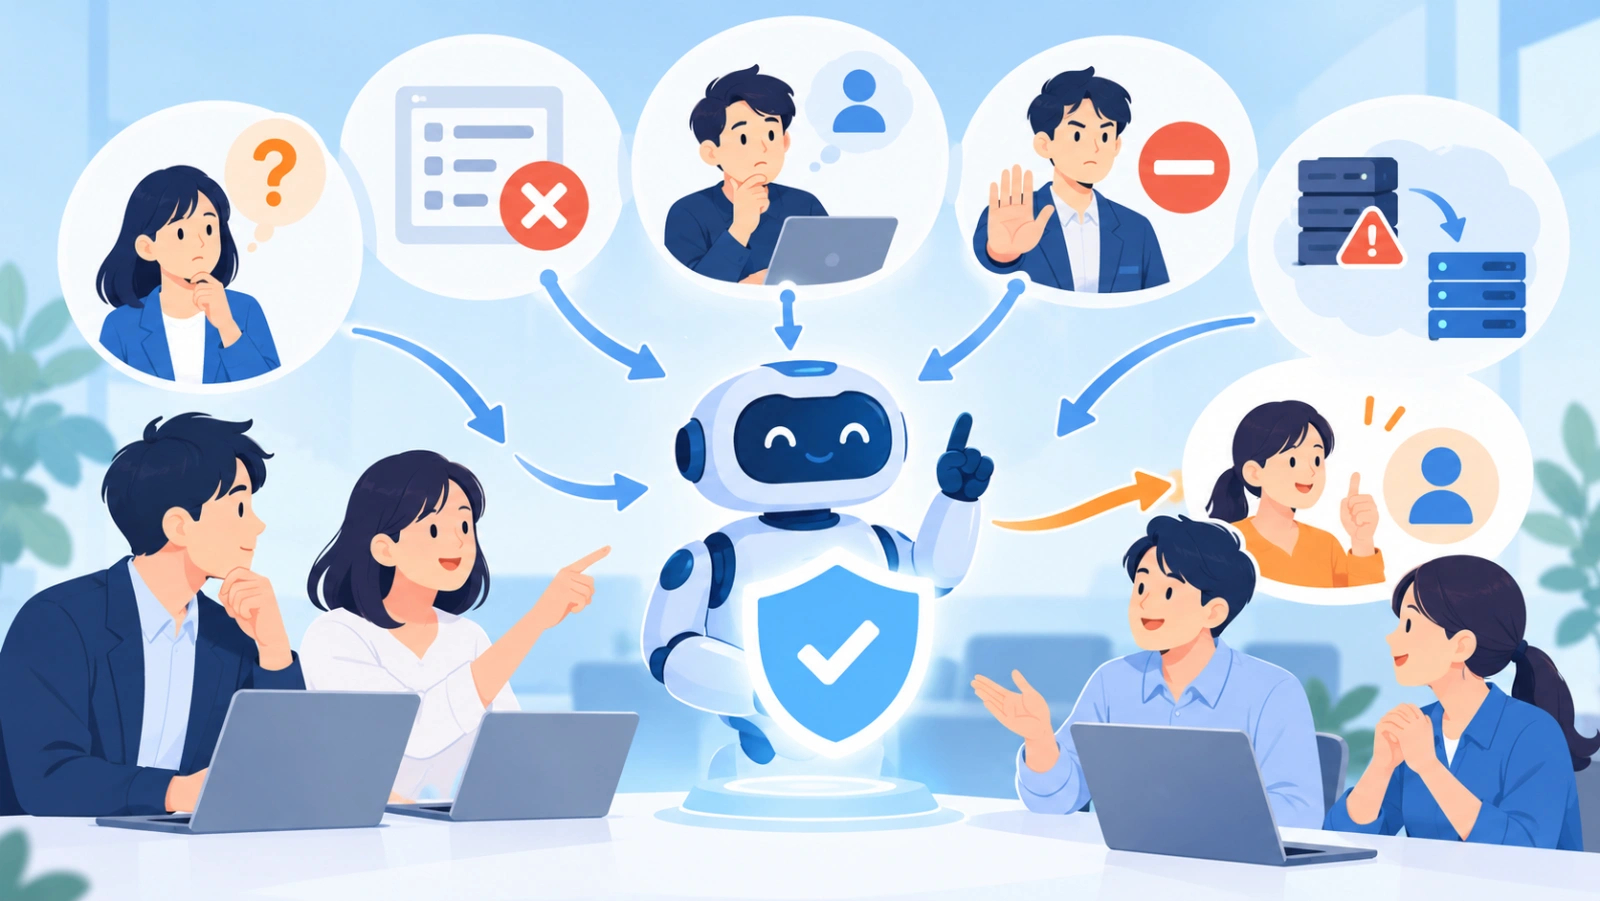
| 失敗 | 安全な処理 |
|---|---|
| 低確信度 | ユーザーへ確認する |
| 候補外の値 | 実行せずエラー記録 |
| 引数不足 | LLMまたは人へ戻す |
| 権限不足 | 拒否して理由を表示 |
| API障害 | 既定の安全経路へ移す |
| 重要操作 | 必ず人の承認を要求 |
自社に合う研修内容を、業務内容から一緒に整理します
実装から本番までの5ステップ
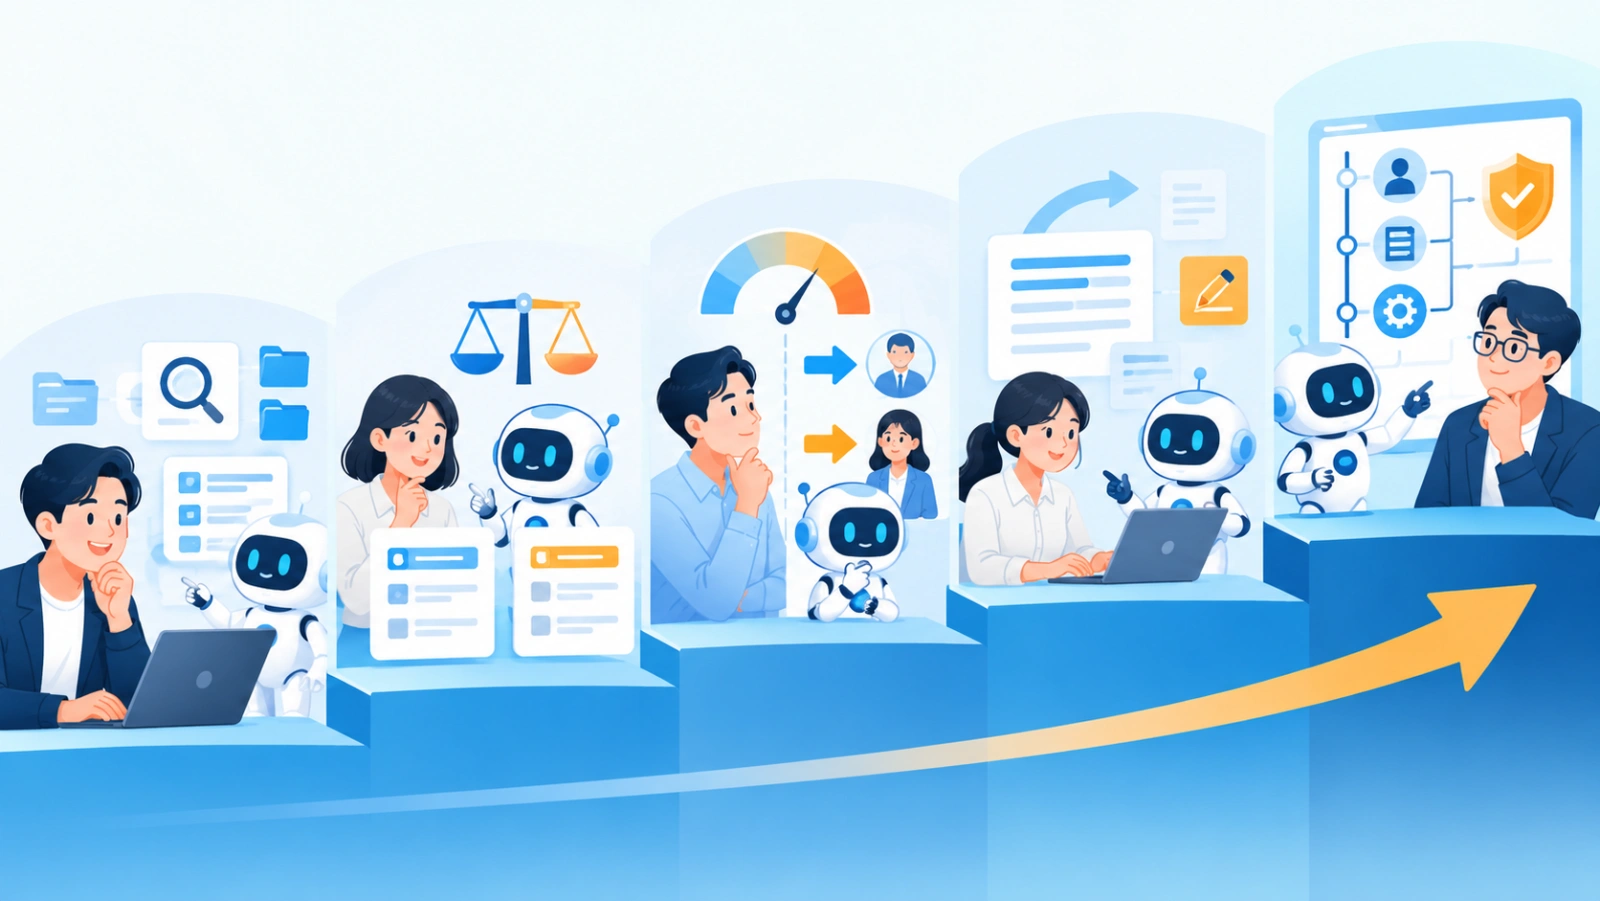
1. 読み取り専用ツールで試す
検索や一覧取得など、失敗してもデータを変えない操作を選びます。
2. 人の正解と比較する
Jevが選んだツールと、担当者が選ぶツールを比較します。
3. 低確信度の閾値を決める
誤判定の傾向を確認し、人へ回す基準を設定します。
4. 限定した書き込みへ広げる
下書き作成など、取り消しやすい操作から始めます。
5. 監査と停止を整える
誰の依頼で、何を判断し、どのツールを実行したか追跡できるようにします。
エージェント導入チェックリスト
- JevとLLMの役割を分けた
- 読み取り・書き込みツールを分けた
- 許可済み候補をアプリ側で検証する
- 重要操作に人の承認がある
- 低確信度時に質問へ戻れる
- API障害時に安全側へ止まる
- 判断と実行のログを保存する
- APIキーや秘密情報を入力状態へ含めない
ツールガードを二段階にする
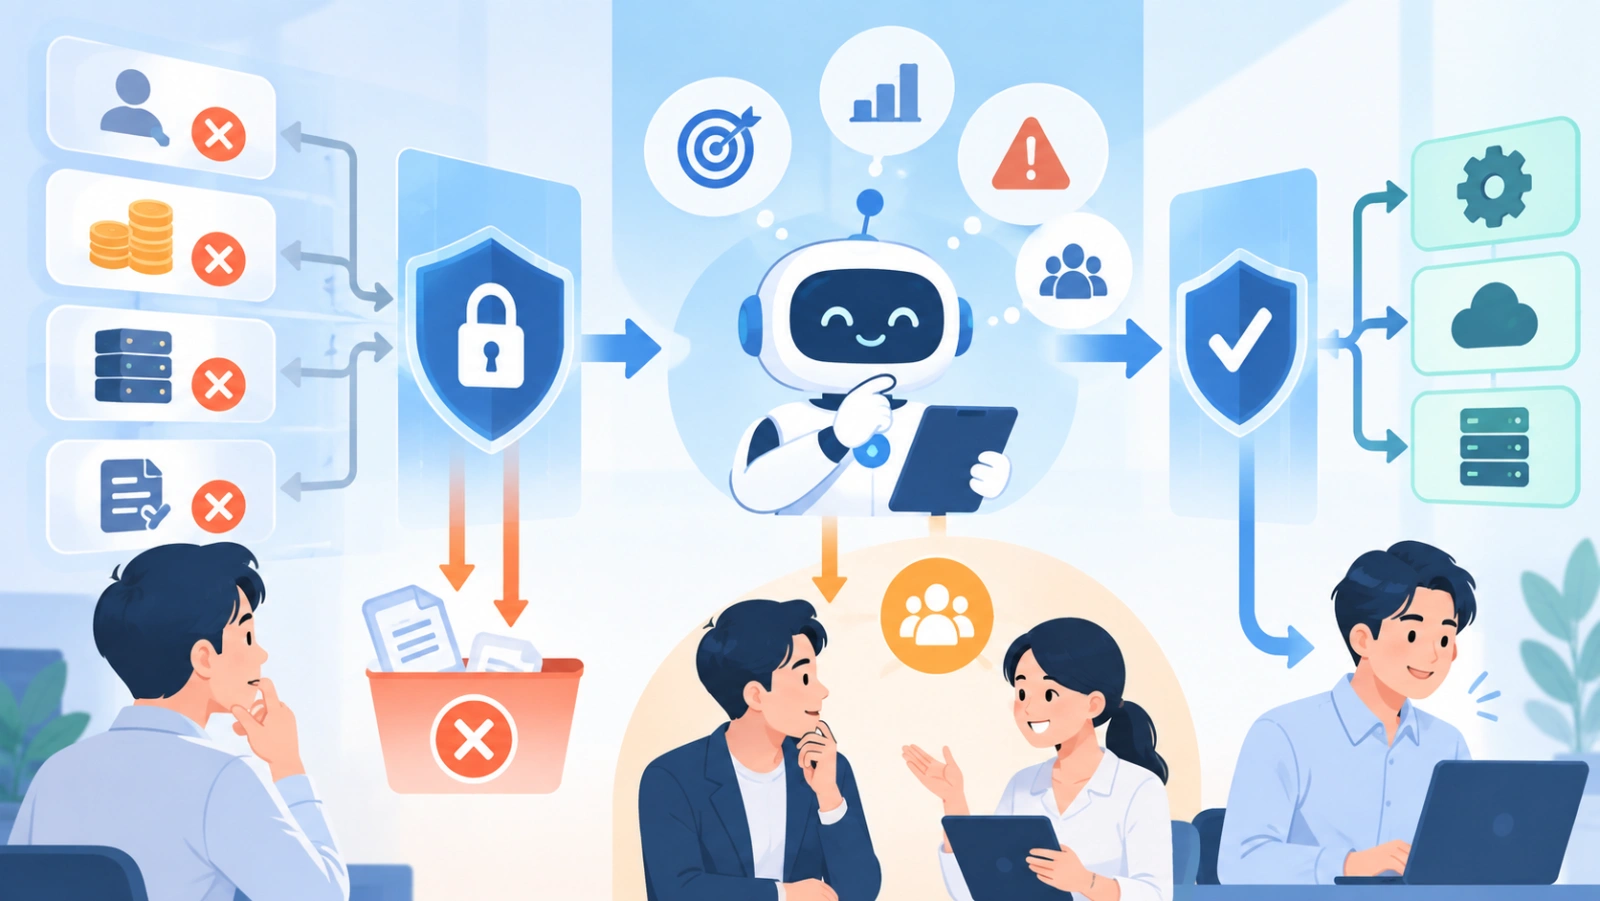
重要なツールでは、Jevの判断だけで実行せず、決定的なルールと組み合わせます。
第1段階:コードで拒否する
ユーザー権限がない、金額が上限を超える、対象リソースが許可範囲外、必須引数がない場合は、モデルへ問い合わせる前後にかかわらず拒否します。
第2段階:Jevで文脈を評価する
決定的なルールを通過した処理について、目的、影響、例外、必要な承認をchoice・score・noulで評価します。
if 権限なし or 引数不正 or 上限超過:
    拒否
else:
    Jevでリスクと承認要否を評価
    if 高リスク or 低確信度:
        人へ確認
    else:
        許可済みツールだけ実行
この順番にすると、モデルが高確信度を返しても、権限や金額上限を越える操作は実行されません。
エージェントを段階導入する4レベル
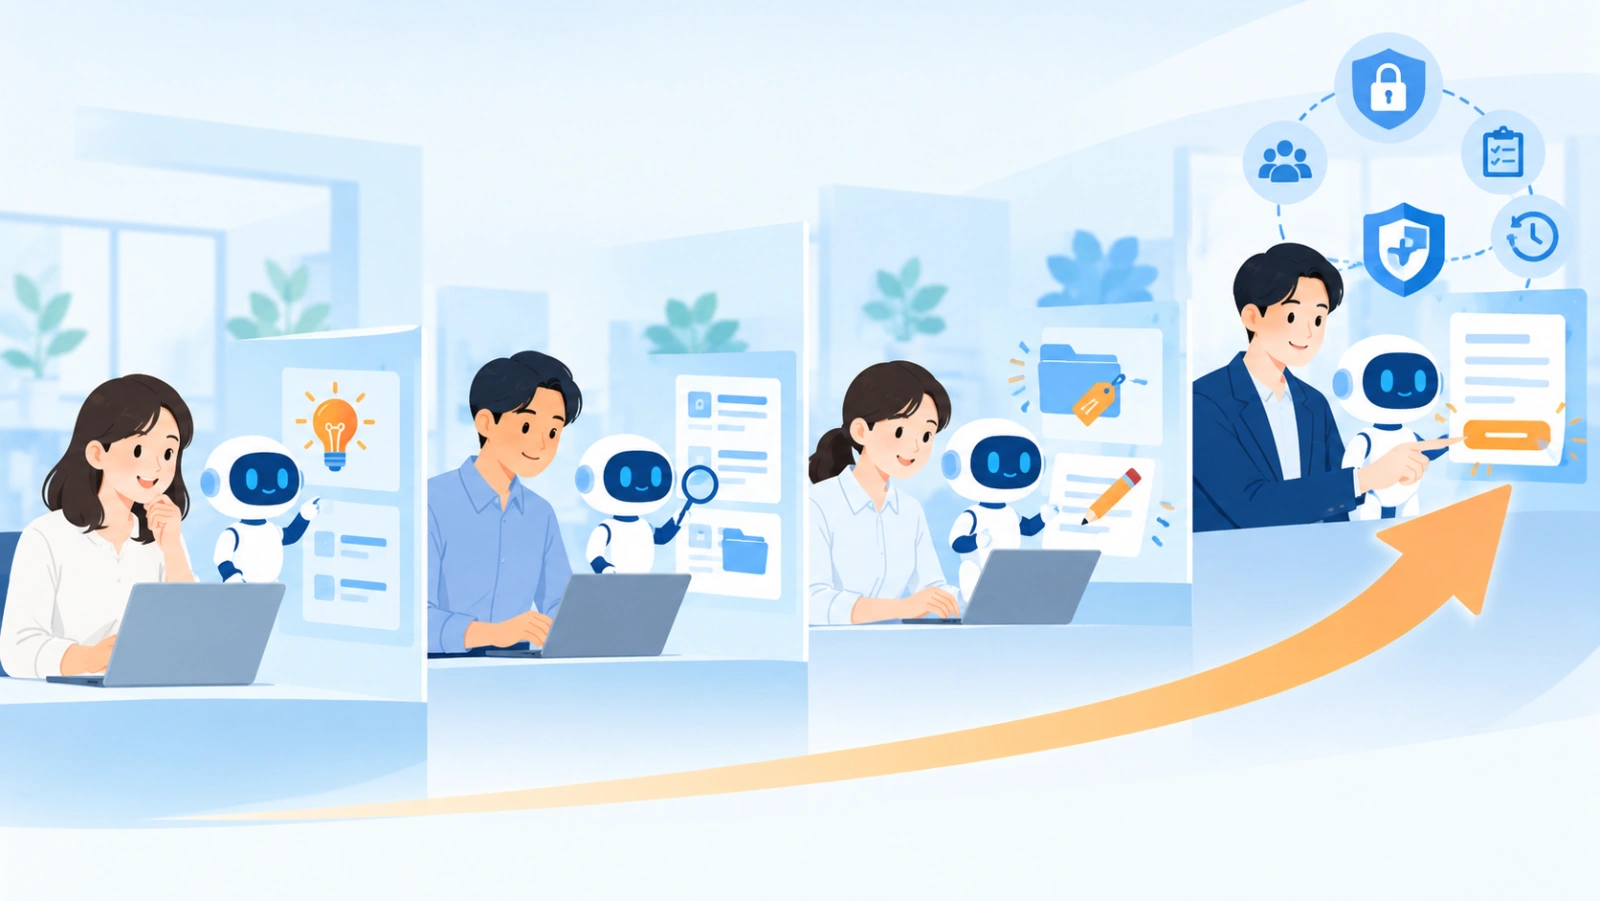
| レベル | 自動化範囲 | 例 |
|---|---|---|
| 0 | 提案のみ | 次のツール候補を表示 |
| 1 | 読み取りを自動化 | 検索・一覧取得 |
| 2 | 取り消せる書き込み | 下書き・タグ付け |
| 3 | 重要操作 | 送信・公開・削除 |
最初はレベル0で人の判断と比較し、次に読み取りへ進みます。レベル3は、権限、二重承認、監査、ロールバックを整えた業務だけに限定します。
本番監視で見る6つの指標
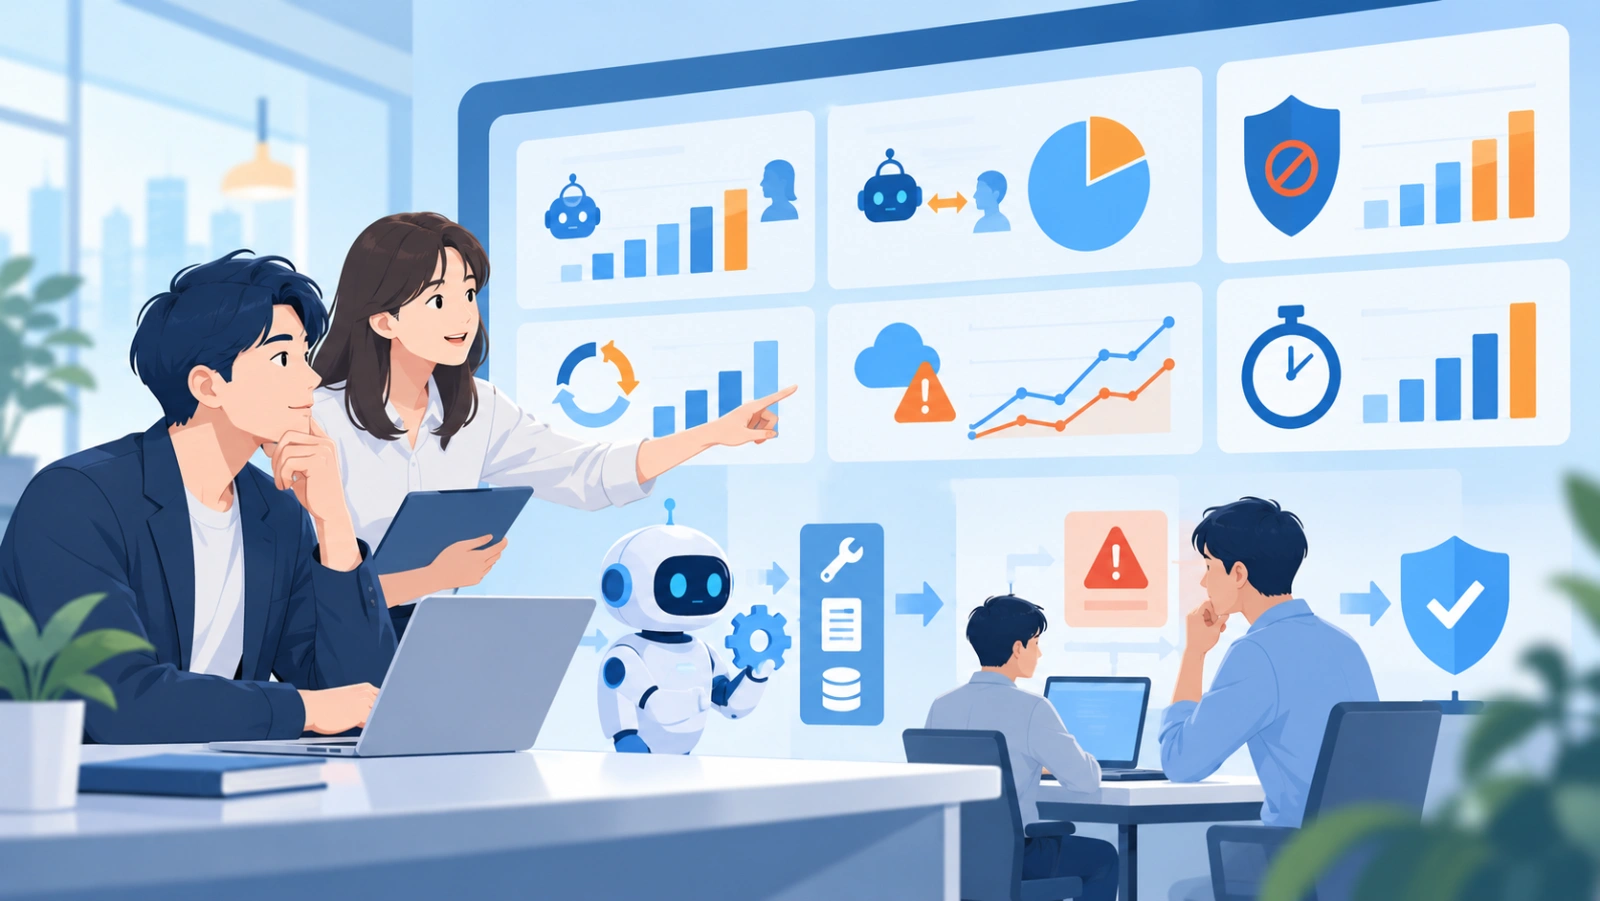
- ツール選択の人との一致率
- 低確信度で人へ回った割合
- 権限検証で拒否した件数
- 実行後に取り消した件数
- APIエラーとフォールバック率
- 判断から実行完了までの時間
平均値だけでなく、高リスク操作の見逃しを個別に確認します。基準を超えた場合は自動化レベルを一段戻してください。
よくある質問
JevだけでAIエージェントを作れますか?
作れません。会話、計画、文章生成、ツール実行を担うLLMやアプリケーションと組み合わせます。
ツールガードがあれば人の承認は不要ですか?
不要にはなりません。不可逆な操作や高リスク処理では、人の承認と権限検証を残します。
最初に自動化するツールは?
検索や読み取りなど、副作用がなく結果を確認しやすいツールから始めます。
MoMoなら安全性から逆算したAIエージェント導入を実現できます
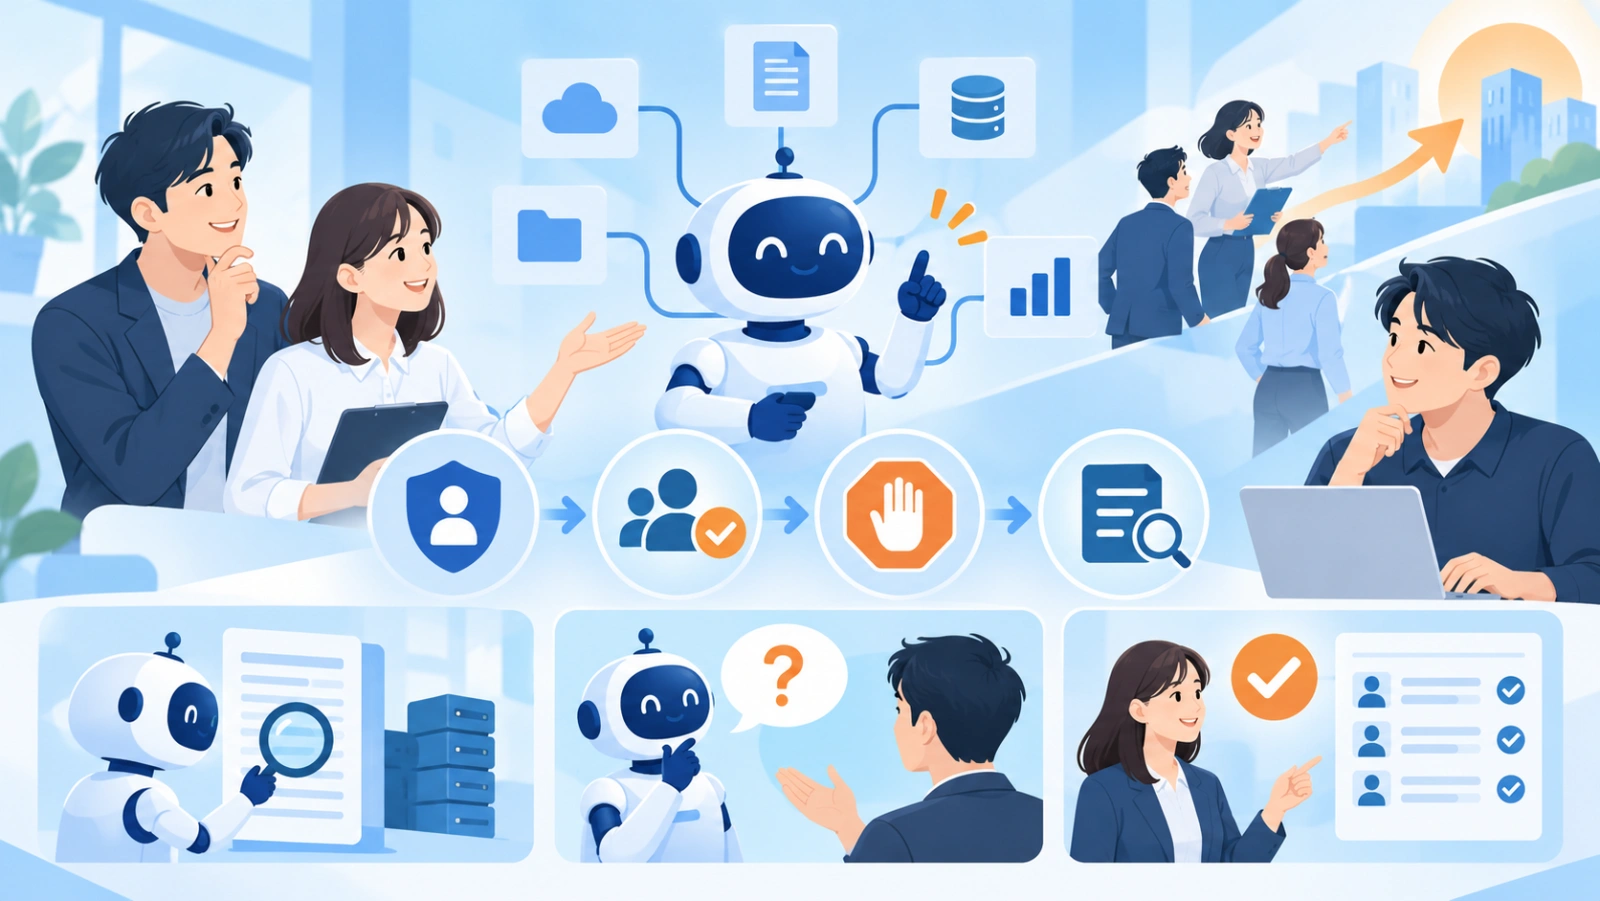
AIエージェントは、モデルの性能だけでなく、権限、承認、停止、監査がそろって初めて業務で運用できます。株式会社MoMoでは、対象業務の選定から小規模検証、ルール設計、社内研修まで支援します。
1. 向いている企業・向いていない企業
複数ツールをまたぐ定型業務があり、権限と責任者を定義できる企業に向いています。いきなり無人運用を求める場合は、段階導入へ見直します。
2. 活用例
検証用の架空依頼を使い、読み取り専用ツールの選択、低確信度時の質問、人の承認ログを確認します。
業界・職種別の活用事例11種を無料で配布しています
まとめ:判断と実行を分離して安全なエージェントを作ろう
JevはAIエージェントの判断部分を補助し、choice・score・noulを返します。実際のツール実行、権限検証、人の承認はホスト側に残してください。
まずは読み取り専用ツールの候補提示から始め、Jevの選択と人の判断が一致するかを記録してください。
AIエージェント以外の業務活用も比較したい方は、「生成AI活用事例50選」を参考にできます。権限・承認・監査まで含む実装へ進む段階では、個別相談を活用してください。
研修内容・費用のご相談は無料です